

Implementing Parameterized Queries for DB Security is essential for development teams aiming to block SQL injection vulnerabilities and protect modern database architectures. At Secure Coding Practices, security architects emphasize that separating user data from execution logic prevents malicious payloads from compromising backend data stores.
By establishing robust database interaction standards before production deployment, your organization ensures resilient security operations and eliminates hidden vulnerabilities across all distributed backend services.
Essential Principles for Implementing Parameterized Queries for DB Security
Adopting structured database abstraction layers ensures application data remains fully protected against malicious injection attempts.
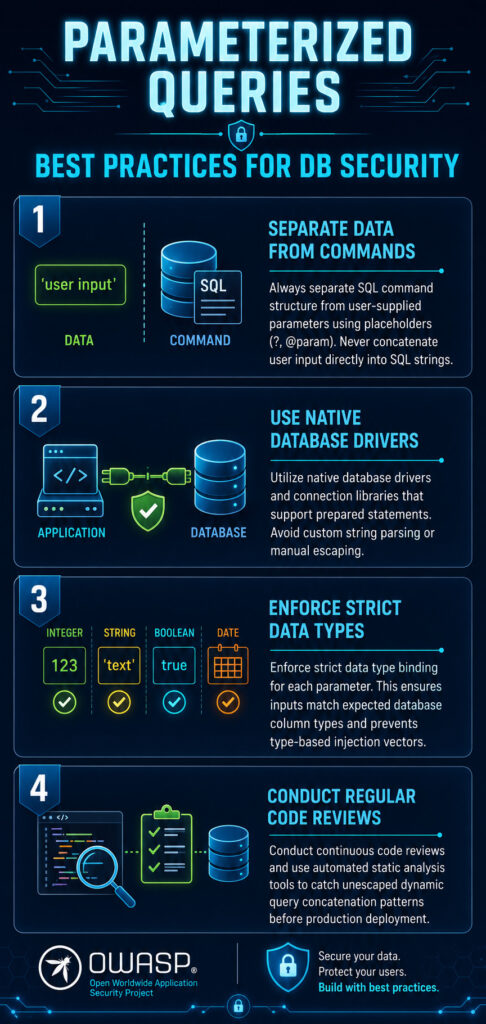
- Separating SQL command structure from user-supplied parameters neutralizes injection attack vectors.
- Utilizing native database drivers and ORM frameworks automates safe query compilation.
- Conducting continuous code reviews catches unescaped dynamic query concatenations early.
Why Parameterized Queries for DB Security Matter in Modern Architecture?
When building scalable web applications, handling user input safely requires strict separation between executable code and data values. Implementing Parameterized Queries for DB Security ensures that database engines treat incoming payloads strictly as data rather than executable statements, neutralizing SQL injection risks at the architectural level.
Legacy applications often rely on string concatenation to build dynamic SQL statements, leaving systems exposed to malicious manipulation. Transitioning away from insecure query construction methods prevents unauthorized data access and preserves core database integrity under high-volume transaction loads. This foundational safeguard remains critical for robust enterprise defense.
How Do Parameterized Queries for DB Security Compare Across Implementation Methods?
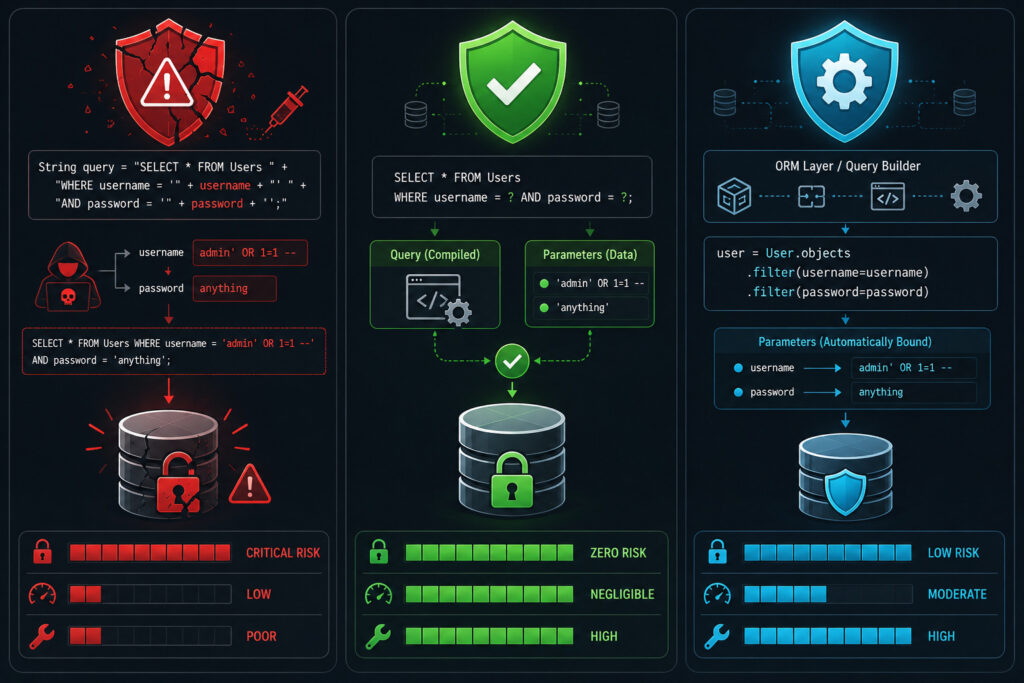
When building robust backend architectures, development teams must evaluate different database communication approaches to ensure complete data protection. For a comprehensive breakdown of the core mechanics, review our technical guide on how parameterized queries prevent sql injection. Additionally, applying proper input validation sanitization serves as an important secondary defense layer.
Furthermore, multi-language environments require specific syntax handling, which you can explore in our detailed walkthrough on using prepared statements java php to maintain strict compliance while utilizing Parameterized Queries for DB Security.
| Implementation Strategy | Vulnerability Risk | Performance Impact | Code Maintainability |
| Dynamic String Concatenation | Critical (High Injection Risk) | Low | Poor (Hard to Audit) |
| Standard Parameterized Queries | Zero (Safe Query Compilation) | Negligible | High (Clean Data Separation) |
| ORM Framework Abstraction | Low (If Configured Correctly) | Moderate | High (Rapid Development) |
What Do Official Security Standards Say About Database Defense?
Protecting application databases requires strict adherence to industry-proven mitigation strategies. When deploying Parameterized Queries for DB Security, developers eliminate the primary mechanism attackers use to manipulate backend data execution paths.
Database architecture documentation emphasizes the necessity of structural separation to block injection vectors completely:
“To prevent SQL injection vulnerabilities entirely, applications must strictly separate user-supplied data from the database command structure using parameterized statements.” – PostgreSQL Official Documentation
How Does Parameterized Queries for DB Security Compare to Manual Escaping Techniques?
When optimizing data protection layers, developers often debate whether manual string cleaning or native binding mechanisms provide superior safety. To understand these architectural differences, review our comprehensive guide on parameterized queries vs escaping input. Furthermore, exploring the dual advantages of execution speed and threat mitigation is detailed in our analysis of benefits parameterized queries security performance while maintaining strict implementation standards for Parameterized Queries for DB Security.
- Native database drivers pre-compile query execution plans before binding user data parameters securely.
- Manual escaping relies on complex character replacement rules that remain prone to edge-case bypasses.
- Automated parameter binding significantly reduces the cognitive load required during security code reviews.
What Do Official Technical Standards Require for Parameterized Queries for DB Security?
Credits: Server Logic Simplified
Official enterprise documentation and developer frameworks consistently require structural data separation to defend backend infrastructure. Implementing Parameterized Queries for DB Security guarantees that variable values pass strictly through isolated bind parameters rather than dynamic string concatenation paths.
Enterprise database guidelines outline specific engineering standards for query handling:
“Using prepared statements with placeholders for parameter values provides protection against SQL injection attacks, as parameter values are handled separately regardless of unescaped quote or delimiter characters.” – Oracle Database Documentation
How Can Modern Frameworks Verify Parameterized Queries for DB Security?
Adopting modern development tools requires understanding how object-relational mapping systems handle query parameters safely. For comprehensive configuration steps, read our guide on implementing parameterized queries orm framework. Additionally, verifying protection levels is critical, which you can explore via testing parameterized queries effectiveness sql injection to ensure Parameterized Queries for DB Security function correctly under live production conditions.
- Leveraging built-in ORM binding parameters prevents manual string construction errors entirely.
- Running automated security tests validates that potential injection vectors are fully neutralized.
- Monitoring database query logs ensures no unescaped statements ever reach the underlying engine.
How Stored Procedures Enhance Parameterized Queries for DB Security?
When architects design enterprise-grade database layers, combining stored procedures with proper binding mechanisms maximizes system security and efficiency. For deep insights into architectural advantages, check out our technical analysis on stored procedures parameterized queries benefits to optimize your backend architecture.
Eliminating risky concatenation patterns prevents hidden execution vulnerabilities from compromising sensitive data stores. You can learn more about eliminating hazardous syntax by reviewing our core engineering resource on avoiding dynamic sql query construction while maintaining strict compliance with Parameterized Queries for DB Security.
Proper code implementation guarantees robust, uncompromised backend protection across all services.
- Enforcing strict parameter data types guarantees input integrity across database tiers.
- Pre-compiling execution routines reduces server processing overhead and enhances response times.
- Eliminating ad-hoc string concatenation blocks malicious SQL injection payloads completely.
FAQ
What are Parameterized Queries for DB Security and how do they work?
Parameterized queries work by separating user input data from the actual SQL command structure, ensuring the database engine treats incoming payloads strictly as data rather than executable statements.
Why is string concatenation dangerous for database applications?
String concatenation allows unverified user-supplied input to directly modify the logic of SQL statements, creating severe vulnerabilities that attackers can exploit to extract or destroy sensitive database records.
Do ORM frameworks automatically enforce Parameterized Queries for DB Security?
Most modern object-relational mapping frameworks utilize prepared statements by default when using built-in query builder methods, though developers must still avoid raw SQL concatenation inside custom abstractions.
Can stored procedures replace parameterized queries entirely?
While stored procedures offer high security by encapsulating database logic, they must still use proper parameter binding internally to ensure input data is never evaluated as executable code.
How can development teams test for injection vulnerabilities?
Engineering groups can integrate automated static code analyzers, dynamic security testing tools, and regular penetration testing into their CI/CD pipelines to catch unescaped query patterns early.
Secure Your Database Infrastructure Today
Implementing rigorous validation protocols and maintaining secure database interaction practices guarantees long-term enterprise application stability across distributed web environments. Development teams must prioritize proactive pattern reviews, strict data type bindings, and comprehensive static analysis within continuous integration pipelines to completely eliminate dangerous SQL injection risks.
Safeguarding backend infrastructure against sophisticated data manipulation attacks requires continuous technical education and disciplined engineering standards. To accelerate your organization’s expertise in building robust web architectures while mastering Parameterized Queries for DB Security, explore our documentation and join our secure coding bootcamp today to elevate your engineering team’s defensive capabilities seamlessly.
References
- https://www.postgresql.org/docs/current/release-18-4.html
- https://docs.oracle.com/cd/E17952_01/mysql-5.7-en/sql-prepared-statements.html
Related Articles
- https://securecodingpractices.com/owasp-ssrf-prevention-measures/
- https://securecodingpractices.com/how-parameterized-queries-prevent-sql-injection
- https://securecodingpractices.com/using-prepared-statements-java-php
- https://securecodingpractices.com/parameterized-queries-vs-escaping-input
- https://securecodingpractices.com/benefits-parameterized-queries-security-performance
- https://securecodingpractices.com/implementing-parameterized-queries-orm-framework
- https://securecodingpractices.com/testing-parameterized-queries-effectiveness-sql-injection
- https://securecodingpractices.com/stored-procedures-parameterized-queries-benefits
- https://securecodingpractices.com/avoiding-dynamic-sql-query-construction
- https://securecodingpractices.com/limitations-parameterized-queries-scenarios
- https://securecodingpractices.com/alternative-sql-injection-prevention